


Cum să lansați cărți de vizită digitale NFC pentru echipe: proprietatea URL, actualizările și reatribuirea cardului
Sep 18, 2026
Lăsaţi un mesaj
O carte de vizită NFC pentru o singură persoană este ușoară: codificați un link, atingeți-l cu un telefon și deschideți un profil. Lansarea unei companii este diferită. Odată ce zeci sau sute de carduri sunt atribuite angajaților, întrebările importante devin cine deține adresa URL de destinație, cum sunt actualizate profilurile, ce se întâmplă când cineva pleacă și dacă cardul fizic poate fi reatribuit în siguranță.
Cardul fizic NFC ar trebui tratat ca un indicator durabil într-un sistem de identitate digitală gestionat. Profilul angajatului, brandingul companiei, permisiunile și regulile ciclului de viață ar trebui să se afle în spatele acestui indicator, mai degrabă decât să fie blocat permanent în interiorul cardului.
Acest ghid este destinat echipelor de achiziții, marketing, HR, IT și operațiuni care planifică un program de cărți de vizită digitale NFC gestionate, mai degrabă decât să cumpere carduri individuale de noutate.
Începeți cu ceea ce trebuie să se schimbe după emiterea cardului
Un card de echipă va supraviețui, de obicei, cel puțin unora dintre informațiile imprimate sau afișate pe ea. Titlurile postului se schimbă. Se schimbă numerele de telefon. Oamenii se deplasează între departamente. Schimbări de branding. Angajații pleacă. O companie poate schimba, de asemenea, platformele CRM, HR sau carduri de vizită-digitale-.
Înainte de a alege construcția cardului sau cipul, enumerați câmpurile care ar putea trebui modificate după implementare:
- numele și titlul angajatului;
- numărul de telefon și adresa de e-mail;
- departament, birou sau teritoriu;
- poza de profil;
- sigla companiei și activele mărcii;
- calendare, linkuri sociale sau de portofoliu;
- formularul de-captură de clienți potențiali sau ruta CRM;
- notificare legală, link de confidențialitate sau mesaj de campanie;
- statutul de angajat: activ, transferat, suspendat sau plecat.
Dacă se așteaptă să se modifice vreunul dintre aceste câmpuri, stocarea întregului profil direct pe cardul NFC creează întreținere inutilă. Un profil găzduit sau o adresă URL controlată-de redirecționare oferă de obicei companiei mai mult control operațional.
Separați sarcina utilă NFC de profilul angajatului
Forumul NFC definește NDEF ca un format comun de date de aplicație-pentru dispozitivele și etichetele compatibile NFC Forum-, iar tipul său de înregistrare URI oferă o modalitate standard de stocare a unei adrese web. Pentru implementarea unui card de vizită în echipă-, aceasta înseamnă că cardul NFC poate conține o adresă URL scurtă în timp ce informațiile modificate ale angajaților rămân online.
Acest lucru creează două straturi:
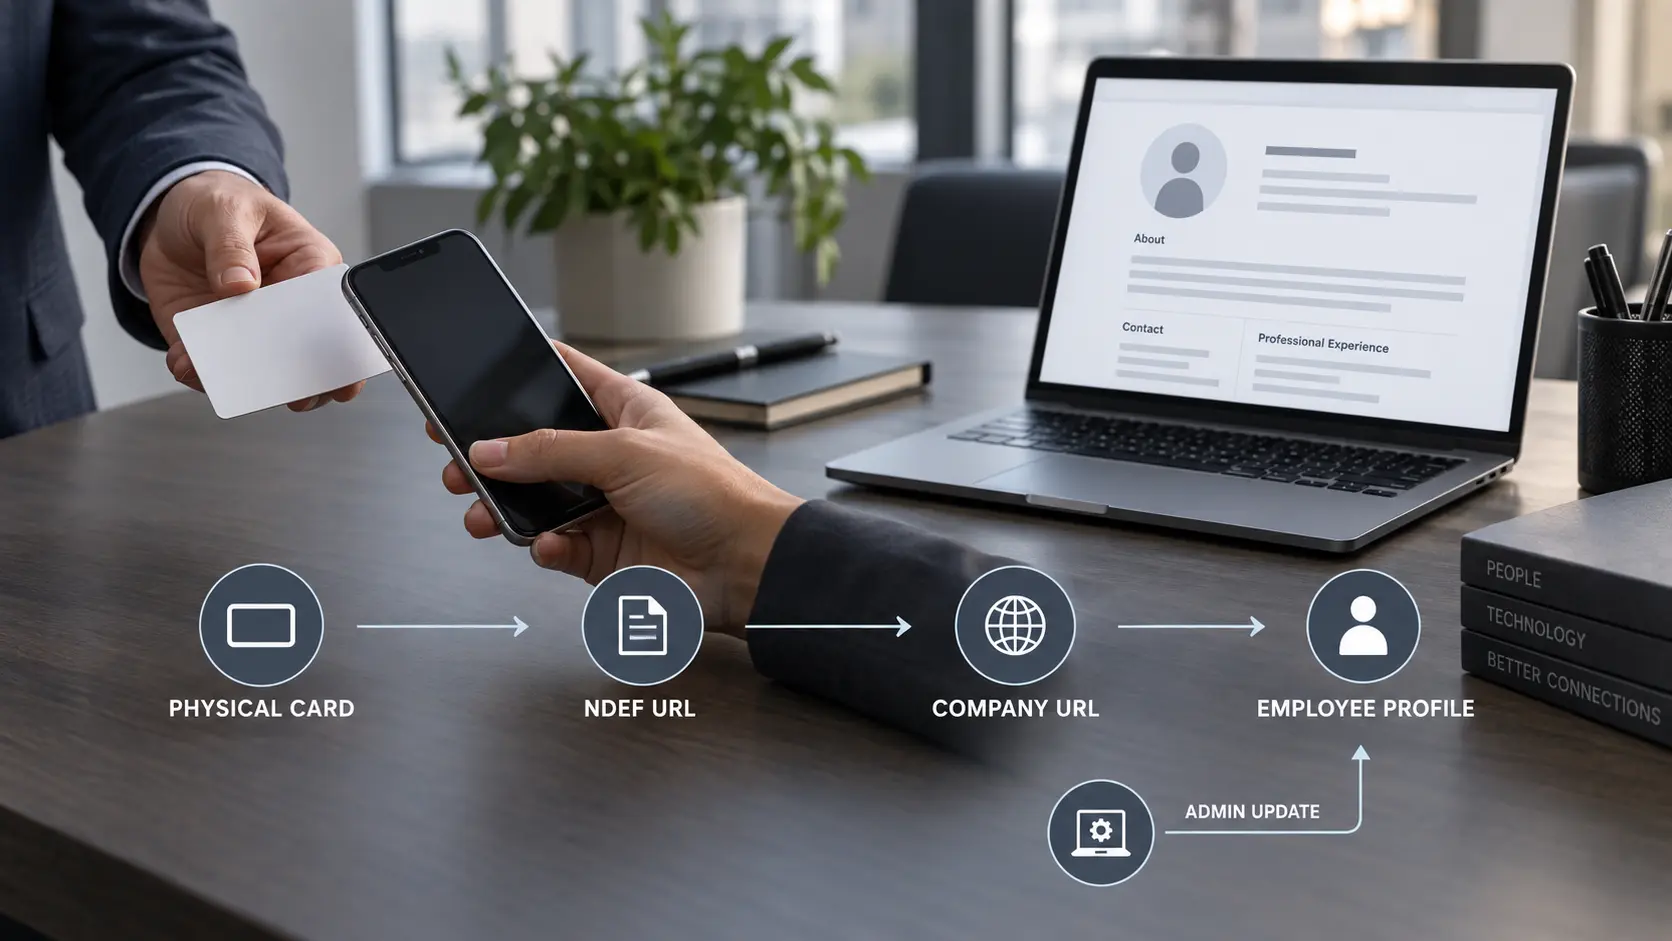
Stratul fizic:Card NFC → URL NDEF
Stratul digital:URL → profil controlat de companie-sau redirecționare → informații despre angajații actuali
Acea separare este baza pentru actualizările profilului și reatribuirea cardurilor.
Dacă aveți nevoie de o actualizare a etichetelor NDEF și{0}}NFC care pot fi citite pe telefon, consultați SyntekGhid de etichete NFC. Forumul NFCpagina de specificații oficialedescrie NDEF și tipul de înregistrare URI la nivel de standarde.
VCard static, URL de profil direct sau Token card stabil?
| Model | Ce stochează cardul NFC | Avantajul principal | Principala limitare pentru echipe |
|---|---|---|---|
| vCard static | Câmpurile de contact direct în NDEF | Poate transfera datele de contact fără a depinde de un profil găzduit | Modificările-titlul postului, telefonul sau e-mailul pot necesita rescrierea sau înlocuirea cardului |
| Adresa URL directă a profilului angajatului | URL, cum ar fi un profil de angajat găzduit | Detaliile profilului se pot schimba fără a rescrie cardul | Reatribuirea este incomodă dacă adresa URL identifică permanent o persoană |
| Adresă URL a indicativului-cardului stabil | Adresa URL sau indicativ controlat de companie-care se rezolvă la un profil alocat | Cardul fizic și profilul angajatului pot fi gestionate ca înregistrări separate | Necesită un strat controlat de mapare sau redirecționare |
Pentru un freelancer individual, un vCard static sau un link de profil personal poate fi perfect rezonabil. Pentru o flotă gestionată de o companie-, modelul de simbol-stabil este adesea mai ușor de guvernat, deoarece organizația poate modifica maparea din spatele adresei URL fără a atinge cardul.
De exemplu, cardul poate conține un jeton generic, cum ar ficompanie.exemplu/card/7F4Q. Backend-ul decide la ce profil de angajat se rezolvă tokenul respectiv. Indicatorul nu ar trebui să expună date personale inutile în adresa URL în sine.
Decideți cui deține adresa URL înainte de a imprima ceva
Proprietatea adresei URL este o cerință de achiziție, nu doar un detaliu de marketing.
O echipă ar trebui să decidă:
- dacă destinația folosește un domeniu deținut de companie-, un domeniu controlat de furnizor- sau ambele;
- cine controlează DNS, redirecționări și contul care gestionează profilurile;
- dacă o adresă URL a profilului poate fi exportată sau redirecționată dacă furnizorul de software se schimbă;
- dacă adresa URL identifică angajatul, rolul, cardul fizic sau un simbol opac;
- ce se întâmplă cu un URL vechi după ce un angajat pleacă;
- dacă codurile QR imprimate și atingerile NFC se rezolvă prin aceeași logică de destinație.
Un strat de redirecționare-controlat de companie poate reduce blocarea-la platformă. Cardul fizic NFC poate indica o adresă URL stabilă a companiei, în timp ce compania redirecționează acea adresă URL către orice sistem de profil este aprobat în prezent.
Dacă o platformă terță-deține adresa URL finală, verificați comportamentul de offboarding, export, redirecționare și reatribuire înainte de a codifica mii de carduri.
Păstrați patru înregistrări distincte
O lansare controlată nu ar trebui să folosească o singură coloană de foi de calcul numită „ID card” pentru orice.
| Înregistra | Exemplu de rol | Proprietarul sistemului |
|---|---|---|
| Referința cardului fizic | Seria tipărită, numărul bunului sau secvența de ambalare | Achizitii/operatiuni |
| Sarcină utilă NFC | Adresa URL NDEF sau indicativ de card stabil | Codare NFC / arhitectură web |
| Profilul angajatului | Nume, titlu, detalii de contact, starea profilului | Platforma HR / marketing / identitate |
| Fișa misiunii | Care card fizic este atribuit în prezent cărui angajat | Registrul administrativ sau al activelor |
Codul QR tipărit poate fi un al cincilea câmp dacă folosește o valoare diferită, dar asta de obicei crește riscul operațional. Când NFC și QR sunt destinate să atingă același profil digital, utilizarea aceluiași URL controlat sau token pentru ambele face testarea și asistența mai simple.
Alegeți modelul de atribuire înainte de integrare
Există trei modele comune de atribuire.
Carduri specifice-persoanelor
Cardul este destinat să rămână cu un angajat numit. Se potrivește cardurilor premium imprimate cu numele și titlul persoanei pe suprafață. Profilul online se poate schimba în continuare, dar reatribuirea fizică poate să nu aibă sens, deoarece imprimarea rămâne personală.
Carduri specifice-rolurilor
Cardul reprezintă mai degrabă o poziție, o locație sau o echipă decât o persoană permanentă. Un birou de vânzări, un rol de manager regional sau o echipă de evenimente pot schimba personalul păstrând în același timp aceeași destinație externă. Acest lucru facilitează realocarea, dar necesită o proprietate internă clară.
Carduri reutilizabile grupate
Cardul este un activ al companiei cu branding generic. O înregistrare a misiunii de backend leagă fiecare jeton de card de angajatul actual. Când angajatul pleacă, maparea poate fi ștearsă și cardul poate fi realocat după inspecție și validare.
Designul fizic și modelul URL ar trebui să se potrivească. Un card imprimat extrem de personalizat și un flux de lucru reutilizabil-cardului grupat trag în direcții opuse.
Nu confundați un card NFC blocat cu un profil digital fix
Multe circuite integrate de etichete NFC pot fi citite-numai după codare. Câmpul documentelor NXP-numai citire programabilă-blocare pentru familia NTAG213/215/216, iar fișa sa de date explică faptul că unele setări de blocare sunt ireversibile.
Acest lucru poate fi util atunci când nu doriți ca URL-ul NDEF al cardului public să fie rescris. Dar blocarea memoriei NFC nu înseamnă că profilul digital din spatele URL-ului trebuie să rămână înghețat.
Modelul de design util este:
blocați adresa URL NFC aprobată dacă proiectul o cere → păstrați destinația sau maparea sub controlul companiei → actualizați profilul pe partea serverului.
Înainte de blocarea ireversibilă, aprobați arhitectura URL finală. O anumită adresă URL a unei persoane-blocate permanent poate face imposibilă reatribuirea ulterioară-fizică a cardului fără a se baza pe redirecționări sau înlocuirea cardului.
Pentru comportamentul de blocare-la nivel de cip, utilizațiDocumentația produsului NXP NTAG213/215/216și fișa de date corespunzătoare, în loc să presupunem că fiecare cip NFC se comportă în același mod.
Construiți integrarea în jurul sarcinii, nu re-codării
Un flux de lucru scalabil de integrare ar trebui să evite scrisul NFC inutil la biroul angajatului.
- Creați sau importați profilul angajatului.
- Aplicați șablonul companiei aprobat și permisiunile de câmp.
- Atribuiți angajatului un jeton de card neutilizat sau un card fizic.
- Confirmați că NFC și QR se rezolvă la profilul dorit.
- Verificați detaliile despre angajat-pe cel puțin un telefon normal.
- Înregistrați atribuirea în registrul de active ale companiei sau de administrare.
- Eliberați cardul angajatului.
Dacă fiecare eveniment de integrare necesită rescrierea memoriei NFC, implementarea devine dependentă de hardware-ul de scris local, procedura personalului și permisiunile de scriere a etichetelor. Un simbol stabil cu reatribuire backend reduce această dependență.
Actualizările profilului nu ar trebui să necesite un card nou
O modificare a titlului sau a-numărului de telefon ar trebui să fie tratată în mod normal la nivelul profilului.
Administratorul actualizează înregistrarea digitală, în timp ce cardul fizic NFC continuă să indice aceeași destinație controlată. Acesta este unul dintre motivele pentru care actualele platforme de cărți de vizită digitale concentrate-echipei pun accentul pe actualizările de profil centralizate și șabloanele companiei, mai degrabă decât să înlocuiască cardurile fizice ori de câte ori informațiile angajaților se modifică.
Pentru achiziții, întrebarea importantă nu este care platformă SaaS are cea mai lungă listă de caracteristici. Este dacă arhitectura aleasă de dvs. permite companiei să actualizeze informațiile angajaților fără a modifica încărcătura NFC codificată.
Definiți regula de offboarding înainte ca primul card să fie emis
Când un angajat pleacă, organizația ar trebui să știe deja ce se întâmplă cu patru lucruri: profilul public, adresa URL, cardul fizic și orice potențial sau înregistrări conectate la acel profil.
O secvență de offboarding controlată poate fi:
- Dezactivați sau arhivați profilul angajatului.
- Decideți ce ar trebui să facă adresa URL existentă.
- Eliminați accesul angajatului pentru a edita profilul.
- Marcați cardul fizic ca returnat, pierdut sau retras.
- Dacă cardul va fi reutilizat, ștergeți vechea atribuire.
- Verificați că atingerea vechiului card nu mai prezintă angajatul plecat ca activ.
URL-ul poate fi apoi gestionat într-unul din mai multe moduri, în funcție de politică:
- afișează un mesaj de profil-retras;
- redirecționează către o pagină de contact a unei echipe sau a unei companii;
- păstrați un profil bazat-activ;
- remapați un jeton de card reutilizabil unui angajat care îl înlocuiește.
Nu transferați automat identitatea publică a unei persoane altcuiva doar pentru că cardul fizic este reutilizabil. Semnificația adresei URL, numele tipărit și așteptările externe trebuie să se potrivească cu politica de reatribuire.

Realocarea cardului depinde atât de tipărire, cât și de designul URL
Un card de marcă generic cu o adresă URL a indicativ-cardului stabilă este cea mai ușoară formă de reatribuit.
Un card tipărit cu „Jane Smith, Director de vânzări” nu este reutilizabil operațional în același mod, chiar dacă tokenul NFC poate fi reatribuit în software. Prin urmare, deciziile de reutilizare au două porți:
- poarta digitala:URL-ul sau token-ul poate fi remapat în siguranță?
- poarta fizica:cardul imprimat mai reprezintă cu exactitate noul utilizator?
Dacă ambele trec, reatribuirea poate urma această secvență:
- dezactivați atribuirea anterioară;
- inspectați cardul returnat;
- citiți sarcina utilă NFC și comparați-o cu registrul;
- verificați codul QR tipărit dacă este prezent;
- atribuiți jetonul noului profil;
- testați cardul pe un telefon normal;
- confirmați că profilul de angajat anterior nu mai este accesibil prin acel card;
- înregistrați noua sarcină.
Păstrați NFC și QR ca un singur utilizator
Un cod QR este o rezervă utilă pentru utilizatorii ale căror telefoane au NFC dezactivat, ale căror carcase fac ca atingerea să fie dificilă sau care preferă pur și simplu scanarea.
Greșeala este menținerea a două destinații care nu au legătură. Dacă eticheta NFC deschide un profil și codul QR deschide altul, fiecare actualizare a profilului devine o problemă de sincronizare.
Pentru majoritatea implementărilor în echipă, NFC și QR ar trebui să se rezolve prin același profil sau arhitectură de redirecționare. Testați ambele căi pe cardul imprimat finit.
Setați permisiunile de editare înainte ca angajații să primească acces
Guvernarea echipei ar trebui să distingă câmpurile-deținute de companie de câmpurile editabile-angajaților.
Câmpurile-controlate de companie pot include:
- culorile logo-ului și mărcii;
- denumirea juridică a companiei;
- site-ul corporativ și link-uri de confidențialitate;
- linkuri de rezervare sau campanie aprobate;
- aspect și șablon;
- declinări obligatorii.
Câmpurile editabile-angajaților pot include:
- numele afișat preferat;
- titlul postului în cadrul politicii;
- număr de telefon direct;
- legături sociale profesionale aprobate;
- poza de profil.
Diviziunea exactă depinde de politica companiei, dar ar trebui să fie decisă înainte de lansare. În caz contrar, cardul fizic poate rămâne pe-marcă în timp ce profilul de destinație devine inconsecvent.
Testați un flux de lucru în echipă finalizat înainte de producția în vrac
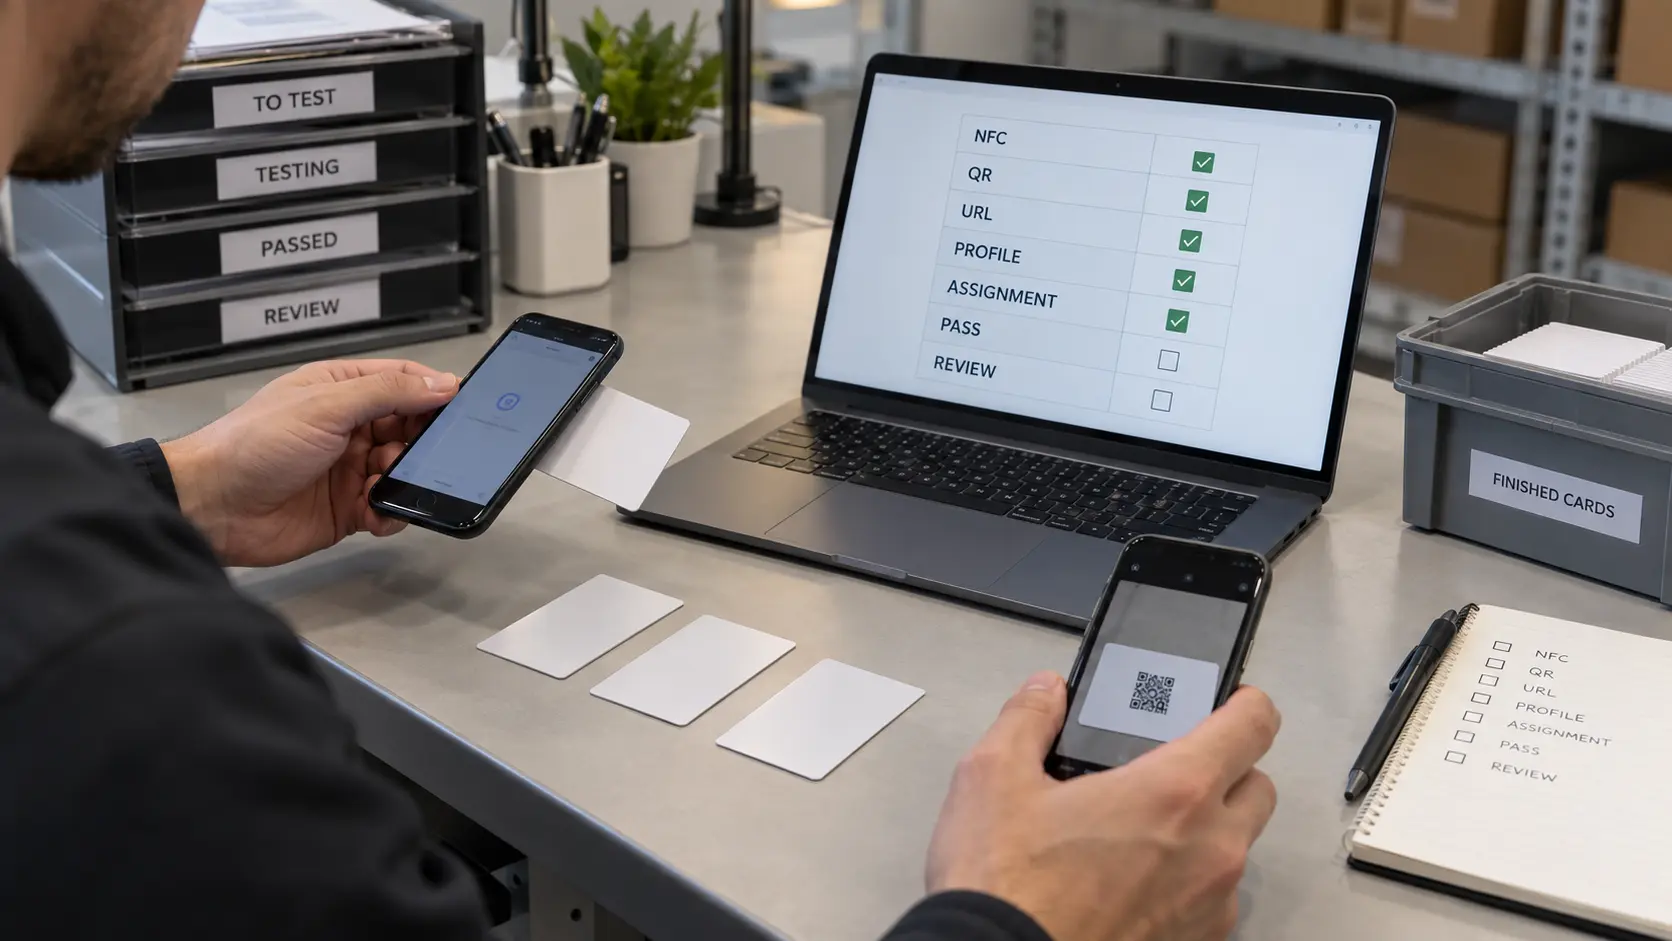
O atingere NFC reușită este doar o linie în testul de acceptare.
| Stratul de testare | Întrebare |
|---|---|
| Detectare NFC | Cardul terminat declanșează acțiunea NDEF aprobată pe setul de telefon țintă? |
| URL | Adresa URL codificată se potrivește exact cu destinația-controlată de companie aprobată? |
| QR alternativă | Codul QR tipărit se rezolvă la aceeași cale de profil dorită? |
| Misiunea | Indicatorul de card selectat deschide profilul corect de angajat? |
| Actualizare profil | Poate apărea o modificare a titlului sau a telefonului fără a rescrie cardul NFC? |
| Offboarding | Dezactivarea angajatului elimină sau redirecționează profilul public conform intenției? |
| Reatribuire | Un card reutilizabil aprobat poate fi mapat la un profil nou fără a-l expune pe fostul angajat? |
| Stare blocată | Dacă memoria NFC este blocată, această stare este intenționată și înregistrată după ce a fost verificată adresa URL corectă? |
| Date tipărite | Numele, rolul, codul QR și alte câmpuri vizibile se potrivesc cu modelul de reutilizare dorit? |
de la SyntekLista de verificare a testării cardului NFCacoperă procesul mai larg de acceptare-cardului, inclusiv verificările NDEF, destinația, tipărirea și cartografierea înainte de producția în masă.
Ce să puneți într-o cerere de cerere pentru o carte de vizită pentru echipă NFC
| Câmpul RFQ | Ce să definești |
|---|---|
| Modelul programului | Carduri grupate-specifice persoanei, rol-sau reutilizabile |
| Interacțiunea telefonică | Atingeți-pentru-deschiderea URL, vCard direct sau altă acțiune NDEF aprobată |
| Proprietatea adresei URL | Domeniul companiei, stratul de redirecționare, domeniul platformei și responsabilitatea migrației |
| Codificare | Adresă URL comună, adresă URL unică-token sau adresă URL specifică-persoanei |
| Date variabile | Nume tipărit, seria, codul QR, departamentul sau alte câmpuri pe-card |
| Mapare NFC/QR | Dacă ambele căi utilizează aceeași destinație și modul în care este structurat fișierul de mapare |
| Stare de scriere | Scrisibil, controlat prin parolă-sau blocat permanent după aprobare |
| Politica de reatribuire | Dacă cardul poate fi reutilizat și ce trebuie șters, remapat sau reimprimat |
| Test de probă | Set de telefon, cale NFC, cale QR, actualizare de profil, verificări de offboarding și reatribuire |
| Schimbați controlul | Ce cip, adresă URL, imprimare, QR sau modificări de codificare necesită o nouă aprobare de eșantion |
Dacă vă procurați cardul fizic în sine, Syntek'sPagina produsului pentru cărți de vizită NFCeste următorul pas comercial adecvat. Dacă proiectul implică în mod specific NTAG215 și personalizarea în bloc,Ghid de aprovizionare în vrac NTAG215acoperă riscurile de achiziție care nu intră în domeniul de aplicare al acestui articol de lansare.
Regula de lansare
Pentru un program de echipă, cea mai durabilă arhitectură este de obicei cea care menține cardul fizic stabil, păstrând în același timp identitatea angajatului gestionabilă.
O secvență de decizie practică este:
proprietatea echipei → strategie URL controlată de companie- → sarcină utilă NDEF → model de profil de angajat- → atribuirea cardului → permisiuni de editare → acceptare NFC/QR → regulă de excludere → regulă de reatribuire → aprobare în bloc
Ideea centrală este simplă: cardul NFC ar trebui să indice o identitate gestionată, nu să devină identitatea în sine. Odată ce această distincție este concepută corect, actualizările de profil, modificările angajaților și reutilizarea cardurilor devin sarcini administrative controlate în loc de motive pentru a retipări sau re{1}}codifica întreaga flotă.
Trimite anchetă